



Claude Qwen и агенты DeepSeek, используемые в шпионаже
Переведено автоматически
 Админ
Опубликовано 3 сентября 2026 года Хант Ио В докладе задокументирована шпионская кампания, проводимая по всей Азии. Китайский оператор использовал Claude, Qwen и DeepSeek в атаках на государственные и образовательные системы. Операция, вызванная пятью директориями, оставленными на открытом воздухе, была распространена на шесть стран. В этой статье архитектура кампании, утвержденные нарушения, разъясняются старые используемые и рассматриваются уроки, необходимые для удаления учреждений.
Что такое кампания SecFlow и как она проходит?
Операцию выявила ошибка в собственной инфраструктуре злоумышленника. Хант ИоВ докладе, опубликованном " Согласно факту, исследователи обнаружили загрузку для гоминьдановского архива даты на Тайване в открытом индексе, скопированном 24 июля. Запрос, сделанный из адреса прокси-сервера внутри загрузки, сопоставил 120 файлов на пяти отдельных серверах и соединил пять рабочих областей одной кампании вместе.
Пять каталогов выполняли различные задачи: сервер оркестрации искусственного интеллекта, рабочее пространство Java, поддельный сервис MySQL, тестовые узлы учетных данных и магазин распределения нагрузки. Кампания коснулась шести стран и его близких. Среди целей - Министерство иностранных дел Индонезии, государственные и образовательные учреждения Китая, расположенные в деловой сети промышленных систем Пуэрто-Рико и оператор связи в Афганистане.
Хант Ио Полученные данные впервые сообщили о вмешательстве команд национальных киберсобытий стран, связанных с лейблом TLP:AMBER, и ответственное заявление ждало, пока процесс не будет завершен. Команда в июле Отдельная кампания, используемая Claude Code и DeepSeek Он документировал. Разная инфраструктура, транспортные средства и цели; повторяющиеся вещи, позиционирующие коммерческие модели искусственного интеллекта как операционный компонент.
Как установить архитектуру изменяемого агента?
В центре кампании находится крыша оркестрации под названием SecFlow. SecFlow переводит цели кампании в короткие задачи и распределяет их среди специализированных агентов. Каждый агент определяется средствами, целевой информацией, общим файловым пространством и сетевыми маршрутами. Благодаря общему пространству файлов следующие агенты могут получить доступ к предыдущим выводам, поэтому одна цель может быть разделена на несколько специализированных задач.
Пять моделей были определены в настройках сэкономленного рабочего времени. SecFlow запускает Claude ACP или Qwen Кодовая обертка, вводя в нее название модели и маршрут API, затем подошли широкие разрешения инструмента. Как сообщает издание GBHackers В профилях разъяснялась установка обходных разрешений и одобрение дорожного движения, т.е. механизм агента для запроса одобрения до того, как действие было отключено.
Здесь появляется самый яркий покупатель архитектуры. Интерфейс задач был способен переключаться с профилей Claude, Qwen и DeepSeek без каких-либо изменений. Поток работы атаки не зависит от модели; если провайдер изменяется, учетная запись закрывается или маршрут прерывается, сама операция остается стоячей. Агент искусственного интеллекта Разделение модели с крышей в системах считается гибкостью на законной стороне разработки, дающей выносливость на стороне атаки.
Файл директивы, предоставленный агентам, также был написан в качестве профессионального руководства по тестированию утечки. Центральный файл политики прошел все стадии разработки, разведки, злоупотребления, публикации и отчетности, установил технологический стек и возможные пути атаки на этапе разведки. Каждый путь кандидата был направлен на специальную игровую книгу для бедного класса.
Какие данные были получены при нарушении Фэнтай?
Наиболее глубокое утверждённое нарушение кампании было зафиксировано в среде автоматизации офиса, принадлежащей Фэнтайскому району. Атака была запущена из открытого веб-приложения в Интернет и передавала команду Windows, внутреннее исследование, кражу идентификационной информации, настойчивость в прикладном уровне, боковые испытания движения и утечку данных.
Оператор делит отливку памяти на сервере на 37 проводов вместо того, чтобы тянуть в одну часть. Каждый блок, запрошенный по маршруту аутентификации, подтвердил количество ожидаемых байтов и снова слил файл. Также была собрана системная книга рекордов. На стороне базы данных было зарегистрировано 822 учетных записи пользователей.
Самая грешная часть в плане защиты после этого. Оператор добавил и подтвердил авторизации приложения на обновленный новый и активный аккаунт. Это создало независимый способ постоянной работы с автомобилями на Windows. Даже однократная чистка оболочек скриптов не мешает этой учетной записи получить доступ к функциям управления.
В просочившийся контент было включено 949 дополнительных файлов и около 1,28 ГБ данных. В дополнение к административным отчетам о рабочих процессах был также представлен доклад о хронических заболеваниях, который включает документы и информацию о пациентах, связанную со здоровьем.
Второе одобренное нарушение произошло на китайской образовательной платформе ИИ, и таблица здесь набирает разный размер. Интерфейс управления без аутентификации вращает конфигурацию 23 агентов, 14 полных секретных пространств и 104 полных диалоговых записей. Учетные данные Suzan Dify были успешно использованы против производственного API и потратили 631 токен. В 92 сообщениях, вводимых в записи, содержалась информация профиля, такая как имя студента, номер, консультант и отдел. Тот же интерфейс также согласился написать новую конфигурацию агента без аутентификации, что повышает риск злоупотребления агентами и цепочками поставок в день.
Какие открытые двери используются в атаке?
Ничего нового в техническом репертуаре кампании нет. CVE использовался с восемью именами в активных рабочих процессах и все это было известно в течение многих лет. Как сообщает издание Cyberpress Объясняется это с 2014 по 2024 год.
Домой | Цель или контекст | Посмотреть m |
|---|---|---|
CVE-2014-6271 | KMT Party Date Архивы | Shellshock работает с командной цепью Home |
CVE-2020-1938 | Публичные заявления Лючжоу | Файлы Ghostcat читают дома |
CVE-2022-22965 | Публичные заявления Лючжоу | Spring4Shell загрузит данные для Home |
CVE-2016-4437 | Цель Широ | Ключ по умолчанию и тесты отзыва Home |
CVE-2021-43798 | Графана рабочий процесс | Переключатель индекса Plugin Way Home |
CVE-2024-4956 | Рабочий процесс Nexus | Хранилище Way Pass Запросы |
CVE-2021-29441 | рабочий процесс Nacos | Испытание на аутентификацию |
CVE-2021-44228 | Настройка Log4j | Служба отзыва JNDI |
Самое известное имя в списке Log4Shell. Регистрация NVD Эта открытая, опубликованная в конце 2021 года, была засчитана в случае года в секторе и применена большей частью учреждений. Шеллшок датируется 2014 годом. Все входные двери в операции, где агенты искусственного интеллекта ускоряют работу, должны были быть закрыты в течение многих лет.
Стол несет прямое сообщение для обороняющейся стороны. Первая мера, которая будет предпринята против кампании, поддерживаемой искусственным интеллектом, заключается не в покупке нового поколения инструментов, а в закрытии старых открытых запасов.
Как вырастить дезинформацию агента искусственного интеллекта?
Наиболее важным уроком доклада является не успех, а ошибка. Один из агентов сообщил, что испытание по дефициту Широ прошло успешно. Полученные доказательства не подтверждают это утверждение. Проблема заключалась в том, что претензия там не осталась.
Благодаря общему пространству файлов, следующие агенты были взяты в качестве истинно проверенных. Более 27 последующих испытаний были проведены на базе не того первопроходца, и все остались без результатов. Хотя агенты продолжают выполнять новые задачи, исходя из того же предположения.
Такое поведение показывает двойственную природу агентной архитектуры. Подключенные рабочие ускорили работу транспорта между рабочими, тот же механизм был ошибкой, и весь рабочий процесс. Аналогичный риск существует и при рассмотрении одного и того же дела путем защиты: на каждом шаге первого шага консолидируется некорректирующий слой.
Агент-поддерживаемый ransomware атака Аналогичная картина была замечена в деле. В первом испытании также не удалось правильно выполнить большинство команд агента, они неоднократно исправлялись. Картина, которая возникает, когда два случая читаются вместе, такова: агенты не заменяют оператора, увеличивают скорость и умножают ошибку с одинаковой скоростью.
Как поставщики моделей могут заблокировать это использование?
Специальная модель в кампании не использовалась. Коммерческие транспортные средства и официальные API-интерфейсы, которыми управляют миллионы разработчиков, были на трассе. Проблема в том, как этот трафик выглядит для провайдера.
Запросы моделей не только передавались с официальных маршрутов. Оператор установил частные реле под собственным семейством доменных имен, и эти реле предлагали Claude совместимые конечные точки с DeepSeek. Шлюз искусственного интеллекта с открытым исходным кодом работал в той же семье. Такие шлюзы перераспределяют несколько подписок или ключей API из одной конечной точки. Существует использование meşru, но он также наполовину скрывает обмен счетами и превышает региональные ограничения. Была панель управления пулом прокси-серверов.
Общий эффект слоев таков: запросы, появляющиеся на стороне провайдера, отрываются от фактического пользователя и фактической цели. Когда плохое обнаружение использования основано на поведении учетной записи, комбинированные слои пула и реле размывают это поведение.
Вредные модели ИИ дома Дискуссия велась над безфильтровыми моделями, которые годами продавались на подпольных форумах. Последние две задокументированные кампании переносят дискуссию в другое место: дело не в самой модели, а в прохождении через какие слои легитимной модели. Тесты кибербезопасности OpenAI Home Ходячие дискуссии об изоляции вокруг лета также заинтересовали лабораторную сторону. Этот случай опытен на местах, производства API.
Что организации делают против этого риска?
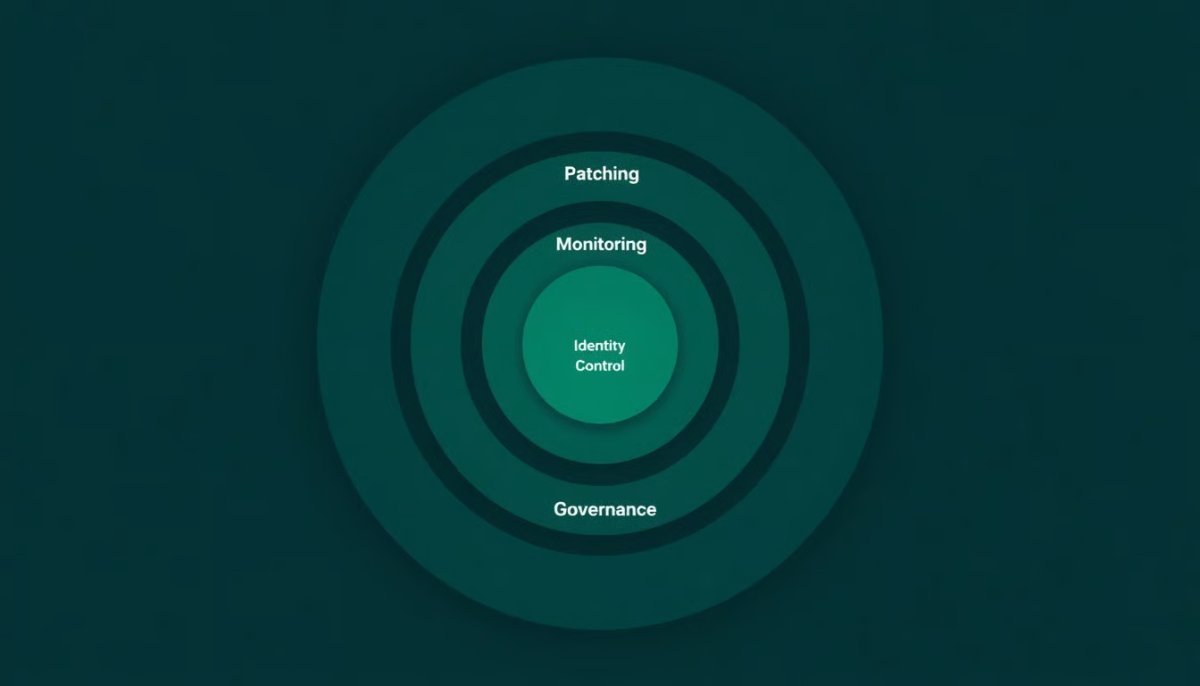
Утвержденные кампанией нарушения основывались на классических слабостях: открытых сервисах для интернета, безпатчовых приложениях, украденной идентификационной информации и инструментах после атаки. Искусственный интеллект добавляет в эту цепочку скорость и ширину, не изобрел новый способ входа. Они перечислены соответствующим образом.
Закрыть старый открытый: Все восемь CVE в списке исправлены. Заявки в инвентаре сканируются для этого, и результат не должен быть записан в следующее окно ухода на этой неделе.
Открытый контроль индекса: Кампания была решена за счет собственных открытых каталогов злоумышленника. Такая же ошибка характерна и для защиты. Отключается ли индекс на серверах учреждения, резервные копии и файлы журналов открыты для Интернета, должны регулярно проверяться.
Смотрите аккаунты уровня приложений: Постоянство в случае с Fengtai было основано в базе приложений, а не на стороне операционной системы. Изменения в создании и авторизации авторизованных учетных записей должны регулярно регистрироваться и пересматриваться.
Снижает срок службы идентификационной информации: Долгосрочные переключатели, стоящие в конфигурационных файлах, пакетах с передним лицом и контейнерном материале, были собраны непосредственно в этой кампании. Краткосрочная идентификационная информация снижает ценность этого сбора.
Интерфейсы управления ИИ также учитывают активы: Нарушение учебной платформы произошло из-за неустановленной группы управления агентом. Агентские платформы, работающие в учреждении, подвергаются строгому контролю доступа как минимум к серверам баз данных.
На стороне защиты сам искусственный интеллект позиционируется с одинаковой скоростью. GPT-5.4 Кибернетика Специальные модели и системы защиты на основе агентов продаются по требованию реагирования на темп атаки. Согласно новостям, опубликованным в Security Affairs Второй раз за два месяца коммерческие инструменты для кодирования искусственного интеллекта были пойманы в ходе операции по утечке. Повторение кашля показывает, что это не единичный случай.
Часто задаваемые вопросы
Что такое SecFlow и как он работает?
SecFlow - это крыша искусственного интеллекта, который использует злоумышленник. Кампания делит свои цели на короткие задачи и распределяет эти задачи на специализированных агентов, таких как обнаружение, эксплуатация, сбор данных и отчетность. Он определяет транспортное средство, целевую информацию, общее файловое пространство и сетевой маршрут к агентам. Не коммерческий продукт, оператор был задокументирован как структура, которой он владеет.
Claude, Qwen или DeepSeek риск для использования учреждений?
Уязвимости в этих моделях не обнаружено. В отчете не утверждается, что продукты работают неисправно. Риск рождается из того, какие разрешения агентских транспортных средств, которые эксплуатируются по сетевым маршрутам и какой аудит. Одобрение было решающим в этом случае для отключения кипинина и предоставления больших разрешений на транспортное средство.
Какие заявления о безопасности используются?
В активных рабочих процессах CVE было замечено восемь имен: Shellshock, Ghostcat, Spring4Shell, Shiro deseriization, переходы каталогов Grafana и Nexus, аутентификация Nacos и Log4Shell. Все известно и опубликовано. Не используется в течение нулевых дней.
Эта кампания направлена на институты в Турции?
Опубликованный доклад не был доведен до цели из Турции. Утвержденные нарушения и скрининговая деятельность были выявлены в Тайване, Индонезии, Китае, Вьетнаме и Афганистане. Все открытое использование не соответствует географическому пределу безопасности, поскольку оно находится в общем корпоративном программном обеспечении.
Что делать первым?
Сделайте сканирование инвентаря для восьми CVE, проходящих в отчете. Самая быстрая победа здесь, потому что все пути входа залатаны. Тогда открытый индексный аудит приходит от рассмотрения авторизованных счетов в прикладном уровне и сокращения срока действия идентификационной информации.
Кампания была решена собственными открытыми каталогами злоумышленника. След, оставленный операциями с агентами, гораздо более читаемый, чем классическая история сценариев: определения задач, директивные файлы и файлы доказательств стоят в простом тексте. Хант ИоПять рабочих областей, которые были сохранены, показывают ежемесячную продолжительность работы оператора, не зная, как аналогичные рабочие области открыты на нескольких серверах.
АдминSağlıkta Büyük Dil Modelleri ve Açıklanabilirlik
Öğrenciler İçin Ücretsiz Yapay Zeka Araçları ve Paketleri


