Fake ChatGPT Plus 5.6 تركيب حصان طروادة إلى الحاسوب
تُرجم تلقائيًا
 مشرف
وصلة رعاة ضد مستخدمين من نداء "تشاتغبت" في "غوغل" تحولت إلى بوابة دخول حملة حصان تروفا في الأسابيع الأخيرة من سبتمبر 2026 شركة الأمن السيبراني (هنتريس) أعلنت عن مستعملين مع شركة (جي بي تي) خاصّة مزيّفة تدعى (بلو 5.6) من المهاجمين في 28 سبتمبر وتم اكتشاف ما لا يقل عن 40 حدثا مرتبطا بالحملة. In this article, how the fake ChatGPT Plus 5.6 attack works, what the established truva horse can do and address ways of protection.
ما هو (فيك تشات جي تي) زائد 5.6 حملة؟
وفقاً لـ (مارك أوهالوران) و (جوناثان سيمون) وقعوا تقرير عن (هانتر) The attack started with a sponsored link in Google search results. الوصله افتُتحت لـ (جي بي تي) خاص يُدعى (بلو 5.6) مُستضافة في الثرثرة كما يظهر عنوان (تشات جي تي) الحقيقي في حانة العنوان، كانت الصفحة تزحلق الشك أولاً
وأُبلغ الاسم أيضا. (تشات جي تي زائد) هو اسم اشتراك (أوبن آي) المدفوع الـ "5.6" تُرسل ميكنة لنموذج الشركة عندما فُتح الـ "جي بي تي" المزيّف، أوصي بإظهار "إخطار الوصول للخدمة"، رفع أو تمرير إلى عنوان "سيدك" على موقع "غوغل".
استعرضت (هانتر) ما لا يقل عن 40 حدثاً مرتبطاً بصفحة (غوغل سيليس). وتم تأكيد أن اثنين منهم يبدأان مباشرة من خلال GPT الخاص. According to the news published in BleepingComputer تمّ إزالة الـ (جي بي تي) المُزيّف الأوّل من قِبل (إف.آي) حتى 25 أيلول/سبتمبر. The second copy available after two days is still published, but no longer redirects to the catch page.
كيف يُمكن لمهاجمة (تشاين ستيب)؟
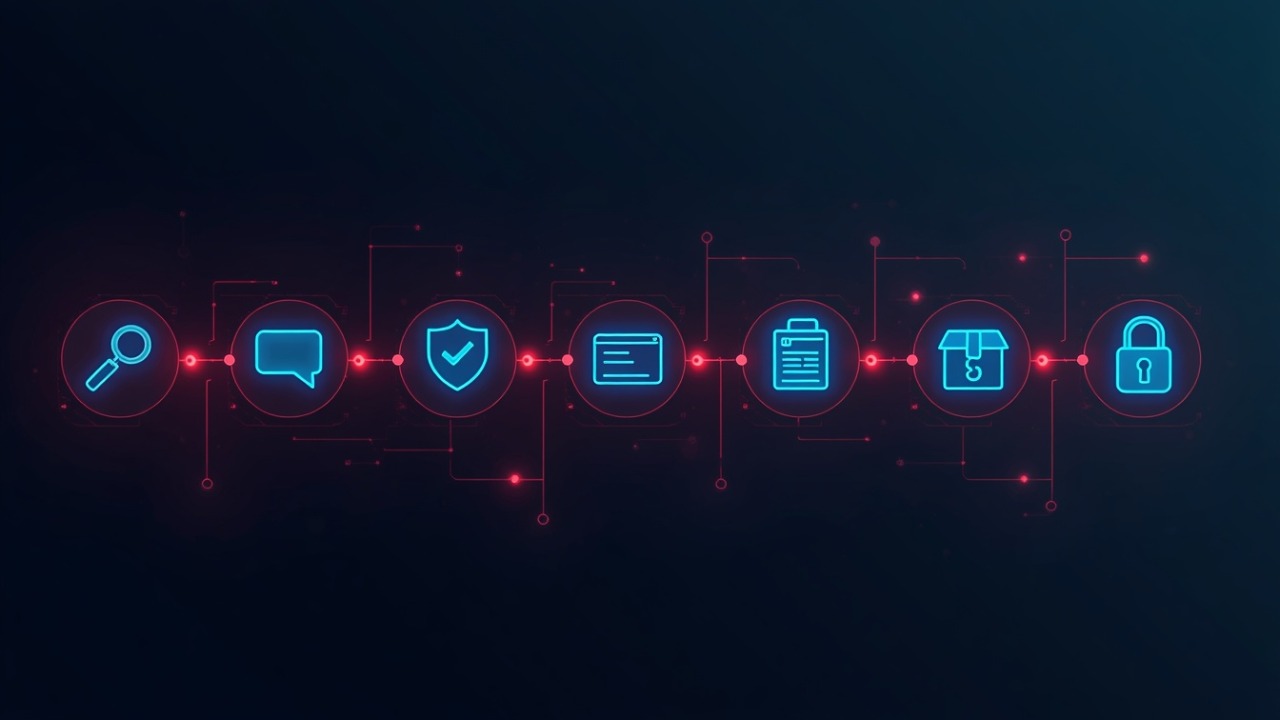
تُعرّف (هنتر) العدوى بأنها سلسلة من ثماني مراحل عُلِم و عِنْدَهُ a خطأ واحد يَقُودُ المستعملُ. كل ما تبقى يحدث في الخلفية بدون تحذير مرئي
البيت | ما يقوله | المنهجية |
|---|---|---|
الإعلان | حلقة مزيفه في البحث عن "شاتغبت" | Google Sponsor Results |
Fake GPT | تنبيه محدود | الثرثرة الخاصة GPT |
التحقق المزيف | جهاز التحكم الآلي | Google Sites page |
Home Tags | النص المنسخ يُجرى للمستعمل | البيت |
التركيب | حزمة "إم إس آي" تهبط، فتح تطبيق التوقيع | تحميل الجانب DLL |
ثابتة | حصان تروي يبدأ في كل فتحة | كتاب التسجيل وتوقيته ضد |
الجزء الأكبر من سلسلة مراحل التركيب تم إطلاق توقيع رقمي على (كانون) و(ستاردوك) تطبيقات مشروعة وتخضع هذه التطبيقات لمدونة مضللة بهويتها عن طريق تحميل ملفات معدلة من طراز DLL والتي تترك على جانبيهما. والشحنة الرئيسية مخبأة في حالة ملف صوتي وحزمة نو جيت. ومن غير المتوقع أن تحجب برامجيات مكافحة الفيروسات تطبيقا موقعا في كانون.
ما هو كليك فيكس ولماذا هو فعال؟
ClickFix is a social engineering technique based on the user’s command copy and paste it into the Play window or Power Shell. وبما أن تنبيهات تنزيل الملفات لم تُنشَط، كثيراً ما لا ترى أجهزة التصفيف والبريد الإلكتروني هذه الخطوة. وبما أن الشخص الذي يدير القيادة هو المستخدم نفسه، فإن النظام يقبل العملية كإجراء مشروع.
The technique quickly expanded this year. According to ClickFix analysis published on 23 September of Push Security ClickFix and its derivatives have created 52% of the detections up to the second quarter of the company 2026. The share of ClickFix on Push Security data was released in August 67%. كل خمس حمولات من طراز (فايكس) تم الوصول إليها عن طريق محركات البحث مثل (جوجل) و (بينج)
والفخاخ الذكية المدبرة موجودة في هذه الطاولة رصدت شركة " بوش " (StGPT) و " كلود " (Claude) دردشة متبادلة مع تعليمات مضللة بمدونة كلود المزيفة ودليل لتركيب المفكرة. ESET ' s 2026 first half-reatening report It is also noted that ClickFix is spread beyond fake CAPHA alerts to artificial intelligence-themed help pages. ولا تقتصر هذه الطريقة على الهجمات التي تستهدف مساعدي شؤون الإعلام: ممسحة براغجاك هجوم وأظهر أنه يمكن التعامل مع مساعد حركة المرور مع بلوج واحد.
ماذا يمكن لـ (ترويان هورس) أن يفعل على الحاسوب؟
حصان التروفا المُنشأ وفقاً للتحليل التقني لـ (هانتر) يُعطي بقوة منطقة مراقبة واسعة على الحاسوب
حاسوب مكتبي عن بعد: يمكن استخدام صورة التلاعب عن بعد على الكمبيوتر.
الكاميرا والميكروفون: التصوير والتسجيل الصوتي يمكن القيام به.
مدير الملف: يمكن البحث في المحتوى بين الملفات
اكتشاف النظام: وتقوم شركة أنتيفيروس بجمع المعلومات المتعلقة بالشبكة والبرمجيات التابعة للمجلس.
حمولات إضافية: يمكن للشركة أن تدير حشرات جديدة مثل DLL و MSI و Power Shell و VBScript.
الكشف عن الشاشة: 17 تشخيصاً مختلفاً
ويجري تركيب جهاز الاتصال مع خادم القيادة عن طريق جهاز الأمن الوطني - فوق الشبكة. ومن الصعب التمييز بين الاستفسارات العادية المشفوعة بأجهزة رصد الشبكة. وهي تشير إلى أنه يمكن الاعتراف بالمصفوفين، كما يمكن استهداف الدورات المسجلة وكلمات السر. A single computer connected to the company network is contaminated, it can provide a starting point for the rest of the aggressive network.
لمَ (جي بي تي ستون) خاصّ؟
Special GPTs Assistants that ChatGPT users can create and share them with connection. وتبث جميع هذه البرامج تحت اسم النطاق " الدردشة " ، مما يجعلها راضية عن موثوقية المنبر. حتى المستعمل الذي اعتاد على فحص حانة العنوان يسترخي عندما يرون عنواناً حقيقياً The second stop of the attack is also a well-known service like Google Sites.
فالاحتيال الاستخباري المتعمد أصبح الآن في منظور قطاعي منظم. تحطمت مايكروسوفت قبل قليل EvilTokens artificial intelligence serviceونوقشت أكثر من 000 10 منظمة، و 000 12 حساب بريد إلكتروني.
The life of special GPT is shortened. According to the news published in Virtualization Review وأعلنت منظمة " فتح آي " أن شركات القطاع الخاص ستتقاعد في 11 أيلول/سبتمبر 2026. It comes with plugins running on ChatGPT and Codex, consisting of skills and MCP servers. ولا يتضمن الإعلان أسبابا أمنية. ومن غير المعروف بعد ما إذا كانت المزلاجات المشتركة لن تأخذ نفس مسألة الثقة.
كيف نحمي من (فيك تشات جي تي سالت)؟
The warning that Huntress made for the campaign is summarized with the only sentence:
"الموقع الشرعي لا يريد أن ينسخه ويرعرعه إلى نافذة بلاي، ستيرنيل، باورشل أو القيادة بسرعة" (Huntress)
والتدابير المتخذة لصالح فرادى المستعملين واضحة. The address should be entered directly from the search ads to ChatGPT, or via official application. وبالإضافة إلى ذلك، يرد الاشتراك من الحسابات أو عن طريق التطبيق الرسمي، لا حاجة إلى الذهاب إلى عنوان خارجي للارتقاء. وفي حالة إدارة موقع ما، ينبغي فصل الحاسوب عن الشبكة، ينبغي إجراء المسح الأمني واستبدال كلمة السر من جهاز نظيف.
والقيود التقنية أكثر فعالية. According to the news published in Help Net Security وتقترح الشركة فرض قيود على نافذة وين + رن ووصول باورشيل إلى مستخدمين قياسيين. ويوصى بالنظر إلى السلوك بدلا من التوقيع على جانب الكشف. وينبغي رصد عمليات شركة باور هيل التي تدير ملف إدارة الاستخبارات العسكرية المسماة " غويد " من الملفات المؤقتة والطلبات الموقعة من مواقع غير عادية. كما تعتبر أزواج المهام الزمنية التي لها نفس مدخلات السجل التي تحمل الاسم علامة متشككة. إذا تسربت البيانات الشخصية من جهاز مصاب KVKK obligations in the use of AI companies أيضاً
الأسئلة المتكررة
ما هو (فيك تشات جي تي) زائد 5.6؟ Fake ChatGPT Plus 5.6 is a malicious special GPT, published on conversationgpt.com and directing users to a malicious page. مرموقة بوصلات رعاة في جوجل قال المستعمل أن الخدمة مقيدة وأرسلها إلى صفحة تحقق مزيفة، كان هناك نص خلق حصان تروفا.
هَلْ هناك a نسخة حقيقية تَدْعُى شات جي تي زائد 5.6؟ كلا، ليس لدى (إف أي) منتج يُدعى (بلو 5.6) ChatGPT بالإضافة إلى أنّ اسم خطة الاشتراك، ملحق "5.6" يُضاف إلى أرقام النموذج الميكانيكي. ويجري رفع مستوى الاشتراكات من حسابات " تشات جي بي تي " أو من التطبيقات الرسمية.
كيف نفهم أن كليك فيكس معرض للهجوم؟ أكثر العلامات وضوحاً هو أن القيادة التي يوصى بها الموقع على الإنترنت مُلصقة على نافذة (بلاي) أو (باورشيل) وفي هذه الحالة، ينبغي قبول الجهاز. كما أن البرامج غير المعروفة من المهام الزمنية والملفات المؤقتة هي أيضا علامة متشككة؛ وينبغي مسح الجهاز ومسحه من الشبكة، وينبغي الاستعاضة عن كلمة السر بجهاز آخر.
هل هذه الحملة تؤثر على مستخدمي ماك؟ السلسلة الموثقة من قبل (هانتر) محددة لـ(ويندوز) هجوم (باور شيل) ينتقل من خلال مجموعة (إم آي) وسجل (ويندوز) Click يجب أن تكون التقنيات الثابتة حذرة مع مستعملي ماك بينما يمكنها التكيف مع النظم المختلفة
-متى ستُزيل أشعة جي بي تي خاصّة؟ وسوف تتقاعد شركة OpenAI في 11 كانون الأول/ديسمبر 2026. Plugins consisting of skills and MCP servers to their location. وينتهي في 26 تشرين الأول/أكتوبر إنشاء نظام الأفضليات المعمم الجديد في مجالات عمل الشركات، وآخر موعد للتأجيلات الموافق عليها هو 11 شباط/فبراير 2027.
التقنية وراء (فيك زائد 5.6) ليست جديدة، لكن الناقل جديد: عنوانهم منصة الإستخبارات الاصطناعية التي يثق بها المستعملون أكثر. وسيغلق فريق الخبراء الخاص في كانون الأول/ديسمبر، وسيظهر البحث في الإعلانات والدردشة المشتركة. والعنوان التالي الذي يمكن الاعتماد عليه للمهاجمين هو المكان الذي ينبغي الاتصال به، وسيظهر مخطط البلوجين الجديد في الشهر الأول.
مشرفOtonom Yapay Zeka Ajanları : Kurumsal Dönüşümün Yeni Yüzü
Türkiye'de Yapay Zeka Regülasyonu 2026