



AWS Strands Box para mantener a los agentes de IA bajo control
Traducido automáticamente
 Autor
Los agentes de inteligencia artificial no sólo responden a preguntas; pueden leer archivos, ejecutar comandos terminales, conectarse a APIs y servir entre múltiples herramientas. Sin embargo, estos talentos también crean nuevos riesgos de seguridad si los agentes hacen una transacción incorrecta o los utilizan en formatos inesperados.
Amazon Servicios Web (AWS)El problema anunció una herramienta de seguridad de código abierto llamada Strands Box. El proyecto lanzado con la premonitorización del desarrollador en octubre 7, 2026 tiene como objetivo limitar los archivos, comandos y conexiones de red que los agentes de IA pueden acceder. El vehículo ofrecido bajo la licencia Apache 2.0 combina el aislamiento a nivel de sistema operativo con el lenguaje de política llamado Dogwood.
La principal diferencia en el enfoque de AWS no es sólo que el agente puede acceder a los recursos, sino que también trata de controlar qué procesos pueden hacer cuando accede a estos recursos y cómo influir en las próximas acciones del comportamiento anterior. Así, los desarrolladores pueden identificar reglas más detalladas sin dejar la seguridad de los agentes de inteligencia artificial sólo en la aplicación correcta del modelo.
¿Qué es Strands Box y cómo funciona?
Strands Box es una caja de arena desarrollada para ejecutar agentes de inteligencia artificial dentro de ciertos límites de acceso. Es un entorno de trabajo aislado. El vehículo también implementa políticas de procesamiento como comando de ejecución, ejecución de códigos Python, solicitudes de red y uso de protocolo modelo de contexto (MCP).
Para entender cómo los agentes de IA usan herramientas, cómo realizan tareas e interactúan con sistemas externos lógica de trabajo de agentes de inteligencia artificial examinar también qué Strands Box responde a las necesidades de seguridad.
Cuando se proporciona una lectura de archivos o conexión de red en los enfoques tradicionales de seguridad, puede requerir mecanismos adicionales para comprobar en detalle qué condiciones de este permiso se pueden utilizar. Strands Box pretende combinar los límites de acceso y las políticas de transacción en la misma arquitectura.
Sistema operativo Isolación e inspección de políticas
La arquitectura de Strands Box se basa en dos capas básicas:
Aislamiento: Los controles a nivel del sistema operativo limitan los archivos, programas que el agente puede acceder y recursos de red que puede acceder.
Auditoría de políticas: Dogwood evalúa los procesos que el agente quiere realizar de acuerdo con las reglas especificadas. El procedimiento puede ser bloqueado si no cumple con una regla de permiso válida.
Esta distinción es importante. No significa que un agente pueda leer un archivo determinado, entonces debe ser enviado a cualquier dirección de Internet después de leer el archivo. Strands El recuadro permite la creación de reglas que puedan tener en cuenta las acciones anteriores en lugar de evaluar independientemente las diferentes transacciones.
¿Qué funciona la política de Dogwood?
Dogwood utilizado en la capa de seguridad de Strands Box es una infraestructura de lenguaje y evaluación de código abierto desarrollada por AWS. El sistema permite a los desarrolladores identificar qué procesamiento se permitirá o bloqueará en qué condiciones.
Uno de los aspectos más destacados de Dogwood es que puede crear reglas a través del tiempo y las acciones pasadas. Por ejemplo, una política que impide que un agente envíe solicitud HTTP a cabo después de leer un archivo específico puede ser escrita. Del mismo modo, el número de transacciones que un agente puede realizar dentro de un determinado tiempo puede ser limitado.
Este enfoque permite que las políticas de seguridad se conecten sólo a un único comando o conexión en lugar de acciones que ocurren a través de diferentes herramientas.
¿Por qué necesita un nuevo enfoque para el control del agente AI?
Los sistemas autónomos de IA pueden realizar múltiples pasos para alcanzar un objetivo determinado. Un agente de desarrollo de software puede cambiar el código, realizar pruebas y examinar mensajes de error. Un agente de operaciones de TI puede leer registros de registro, comprobar el estado del servicio y enviar notificación a canales de comunicación de equipo.
La ejecución de agentes en entornos aislados puede no ser suficiente sola. El evento que un agente de inteligencia artificial tiene acceso a diferentes servicios escapando del entorno de sandboxUn ejemplo notable que demuestra que los límites de acceso y las políticas de seguridad deben abordarse conjuntamente.
El riesgo en tales flujos de trabajo no sólo es causado por un único comando equivocado. Los procesos realizados por uno pueden dar lugar a mayores resultados que los esperados de los permisos que el agente tiene inicialmente.
Por ejemplo, investigando un problema en el entorno de producción, el agente puede estar fuera de los registros que necesita revisar o cambiar archivos importantes con un comando mal estructurado. Un agente con acceso a la red puede tratar de enviar datos confidenciales a un destino no autorizado.
Por lo tanto, el control de ai agente no se limita solamente a asegurar que el modelo produzca una respuesta precisa. Las autorizaciones de acceso, los límites de transacción, las políticas de red y los registros de auditoría también deben formar parte del diseño de seguridad.
Una Permisión no debe venir a medios de autorización ilimitados
El enfoque de Strands Box pretende reducir el alcance del permiso otorgado a un agente. Por ejemplo, no significa que un agente de operaciones pueda leer los registros de CloudWatch, cambiar la infraestructura de producción.
En este escenario, el desarrollador puede restringir las operaciones de cambio de infraestructura permitiendo al agente acceder a los recursos pertinentes de AWS. Del mismo modo, la frecuencia de envío de ciertos mensajes se puede comprobar incluso si el permiso de acceso a una herramienta de comunicación.
En el ejemplo dado en el anuncio oficial de AWS, un agente de intervención de eventos aborda una política que permite al canal Slack enviar hasta tres actualizaciones exitosas en 10 minutos. El agente puede continuar la investigación pero un cuarto envío está bloqueado debido al límite especificado.
Tales normas permiten al agente ser aplicado por el sistema de las restricciones en lugar de depender de sus límites de seguridad en cada paso.
¿Qué características de seguridad ofrece Strands Box?
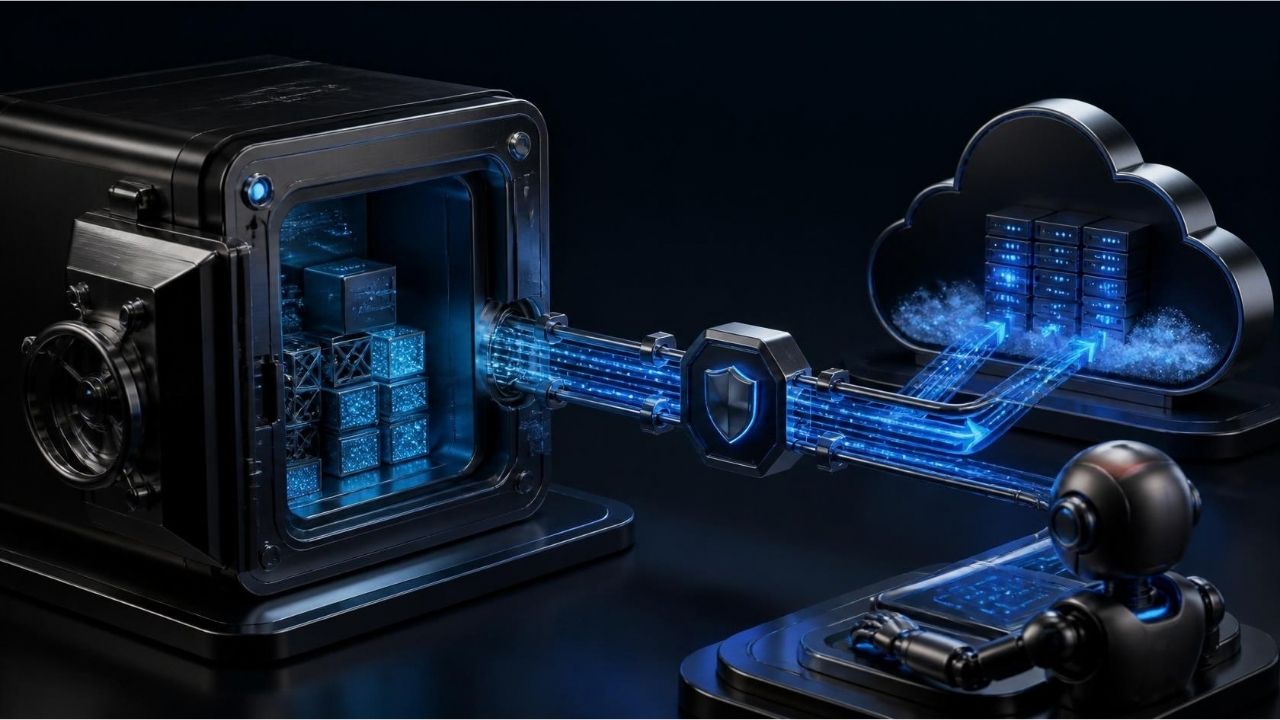
Strands Box pretende controlar múltiples tipos de transacciones a través de una infraestructura de política común. Las características destacadas para los desarrolladores incluyen:
Limitación de acceso a archivos y comandos
El agente puede configurarse qué directorios pueden leer o modificar, y qué programas pueden ejecutarse. De esta manera, cuando se permite a un agente de codificación trabajar en archivos de proyectos, el acceso a directorios ininteresados puede ser limitado.
Eliminar las solicitudes de red
Strands Box tiene una auditoría de política a las solicitudes de red enviadas. Las reglas pueden crearse a través de los detalles tales como objetivos permitidos, métodos HTTP y rutas específicas de solicitud.
Esta característica es importante para asegurar que el agente se comunique sólo con los servicios que necesita. Limita especialmente el acceso a la red en entornos corporativos, puede ayudar a reducir el riesgo de transferir datos confidenciales de forma incontrolada.
Control de MCP Herramientas
Model Context Protocol es un protocolo que permite a los modelos de inteligencia artificial conectarse a vehículos externos y fuentes de datos. Las herramientas accesibles a través de servidores MCP crean nuevos hotspots en términos de seguridad al mismo tiempo que amplían las capacidades del agente.
Strands Box puede incorporar llamadas de herramienta MCP compatibles al control de políticas. Así, los desarrolladores también pueden restringir no sólo el acceso general del agente, que condiciones de los vehículos utilizados pueden llamarse.
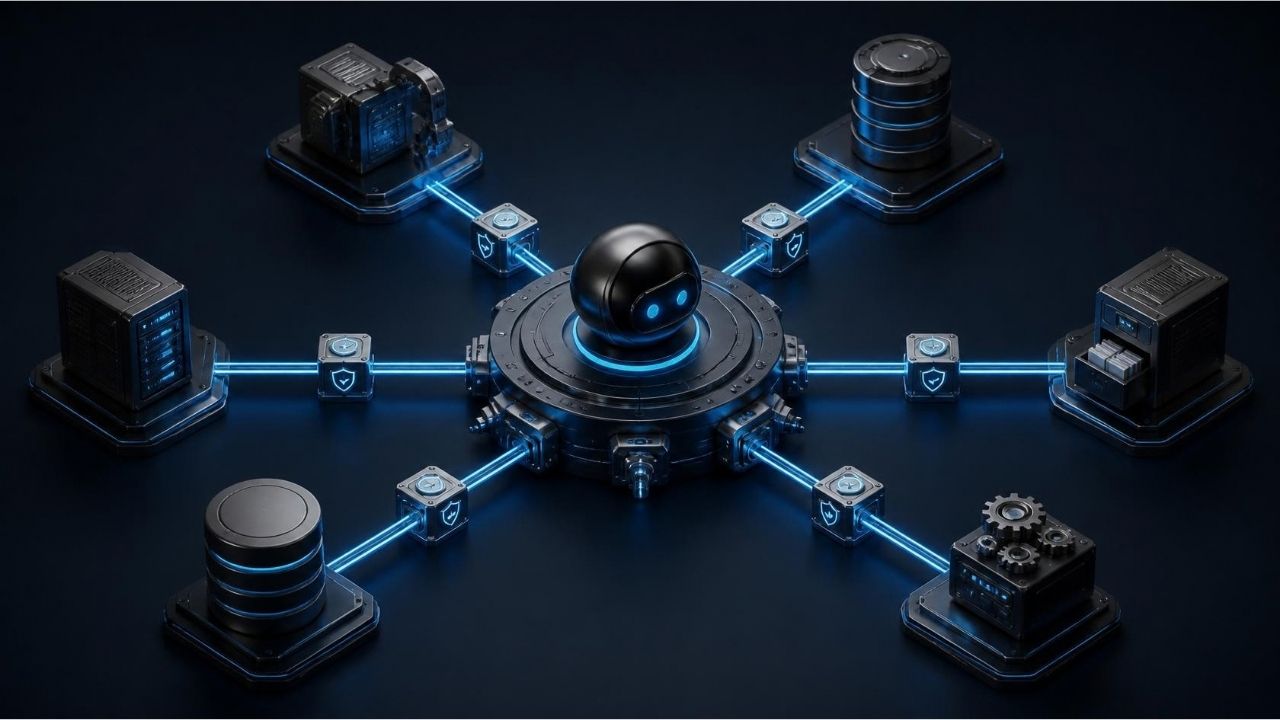
Protección de la información sobre identidad
Los interruptores de API y la información de identificación en la nube es un tema crítico en la seguridad de los agentes de inteligencia artificial. El agente directo de esta información puede mejorar el efecto de comportamiento incorrecto o abuso.
La entrada de Strands Box puede agregar información estructurada de identificación a las solicitudes permitidas. Este enfoque, que también apoya la firma en escenarios de autenticación AWS, tiene como objetivo evitar que la información secreta real sea abierta directamente al propio agente.
Sin embargo, la protección de la información de identificación no es suficiente sola. Las instituciones necesitan permisos de IAM, acceso a la red y registros de auditoría.
¿Qué área de Strands Box Use puede beneficiar?
El enfoque de Strands Box tiene sentido en los procesos de desarrollo y operación de TI, particularmente interactuando con múltiples sistemas y utilizando agentes que pueden procesarse.
Software Development and Coding Agents
Los agentes de codificación pueden crear archivos, cambiar el código existente, subir dependencia y ejecutar comandos terminales. Estos talentos también pueden mejorar el impacto de los permisos de acceso grandes de los comandos o requisitos incorrectos al acelerar el proceso de desarrollo.
Strands El recuadro sólo puede procesar agentes de codificación en el área de trabajo designada y ejecutar los comandos compatibles dentro de las reglas especificadas. Así, los desarrolladores pueden establecer un equilibrio más controlado entre la productividad y la seguridad.
Operaciones de Cloud y IT
Los administradores de la nube pueden beneficiarse de agentes de inteligencia artificial para estudiar el estado de infraestructura o eventos de investigación. Sin embargo, estos agentes pueden cambiar el entorno de producción, causando una decisión equivocada de convertirse en un fallo de servicio.
Al leer los registros diarios con Strands Box se permite limitarse a cambios en los recursos. Este enfoque puede ser útil para los agentes de operación, especialmente en la primera etapa sólo para observar y analizar.
Automatización Corporativa e Intervención de Eventos
Los agentes de intervención de eventos pueden recopilar información de diferentes fuentes, informar a los equipos y comenzar ciertos flujos de trabajo. Las políticas que tienen en cuenta las acciones anteriores de Strands Box pueden ayudar a restringir las operaciones de repetición o notificaciones de horas extraordinarias.
Tales normas en la automatización corporativa contribuyen a un trabajo más predecible de sistemas. Protege la importancia de los mecanismos de aprobación humana y autorización separada en los cambios críticos.
¿Cuáles son los límites disponibles en Strands Box?
El desarrollador de Strands Box ha sido publicado por pre-monitoring muestra que el vehículo aún está en fase de maduración. El anuncio de AWS y GitHub tienda del proyectoSe encuentra entre los recursos básicos para evaluar el modelo de alcance y seguridad existente.
Operating System Support yet Limited
Durante el anuncio, Strands Box se ofrece para macOS 15 y versiones posteriores en ordenadores Mac con procesador Apple Silicon. El soporte Linux está planificado, pero no se revela una fecha determinada para el soporte de plataforma ampliado.
AWS afirma que en el futuro las políticas Strands Box están dirigidas a llevar en entornos como Amazon Bedrock AgentCore, Amazon ECS y Kubernetes. Estos objetivos no significan que la versión actual se pueda utilizar en la misma plataforma.
Auditoría de políticas abarca cada proceso
Una limitación significativa de Strands Box no controla cada forma de proceso de Dogwood. Por ejemplo, algunos archivos que el agente accedió directamente a través de su propia infraestructura de vehículos pueden no reflejar el historial de operación del Dogwood de la misma manera.
También en el proceso confiable de conchas y comentaristas de Python, el trabajo fuera del límite de sandbox es una dirección que la arquitectura debe ser cuidadosamente evaluada en términos de seguridad. Este diseño amplía el alcance de los componentes fiables y ofrece ciertas ventajas para la inspección de políticas.
Políticas falsas pueden crear nuevos problemas
Con reglas restrictivas puede impedir que el agente realice los procesos necesarios y mejorar la complejidad operacional. Los permisos grandes de la verdad pueden reducir las ganancias de seguridad esperadas.
Por lo tanto, las políticas de los desarrolladores no sólo deben probar contra escenarios exitosos, comandos inesperados, conexiones de red y situaciones de error.
Strands El recuadro debe ser evaluado como un sistema que resuelva todos los problemas de seguridad solo, no una capa de control agregada a la arquitectura de seguridad existente.
Otros enfoques de seguridad de Strands Box y AWS
Strands Box se centra en limitar el comportamiento de los agentes en el entorno de desarrollo local, mientras que la plataforma Amazon Bedrock AgentCore de AWS ofrece diferentes mecanismos de seguridad para operar y proteger a los agentes en entornos de trabajo gestionados.
Amazon Camarock AgenteCore documentos de seguridadSe abordan cuestiones tales como la gestión de identificación y acceso, aislamiento, cifrado y auditoría. Algunos modelos de trabajo de AgentCore Runtime prefieren el aislamiento a nivel del sistema operativo en Strands Box entorno de desarrollo local cuando se utilizan micro máquinas virtuales basadas en Firecracker para sesiones.
Estos dos enfoques pueden contribuir a diferentes capas del mismo propósito. Strands El recuadro desempeña un papel en el aislamiento y la distribución del entorno de trabajo, las infraestructuras gestionadas como AgentCore, centrándose en las condiciones de determinadas operaciones. Sin embargo, depende del verdadero soporte y configuración de la integración prevista, que se puede utilizar junto con estos sistemas.
El principal problema para los equipos corporativos no es sólo elegir una caja de arena; autenticación, principio mínimo de privilegios, políticas de red, retención récord y control humano.
¿Qué viene Strands Box para Otonom AI Security?
La prevalencia de agentes autónomos destaca una nueva prioridad en la seguridad del software: no sólo quiénes son los sistemas y qué recursos pueden acceder, sino también cómo utilizan este acceso.
Strands Box pretende responder a esta necesidad ofreciendo mecanismos comunes de auditoría entre políticas y diferentes herramientas basadas en acciones pasadas. Open source permite a los desarrolladores revisar el modelo de seguridad, adaptar reglas y contribuir al proyecto.
Los sistemas basados en agentes deben planificar múltiples pasos para alcanzar sus objetivos y adaptar el enfoque de seguridad a este nivel de otonomi. Agente de inteligencia artificial (Agentic AI) enfoqueEl formato de trabajo y las áreas de uso corporativo de estos sistemas son más detallados.
Sin embargo, el funcionamiento de un agente en sandbox no elimina todos los riesgos. El agente también puede producir resultados falsos con un proceso permisible; políticas mal diseñadas pueden no bloquear acciones críticas o interrumpir flujos de trabajo legítimos. Por lo tanto, la seguridad autónoma de AI requiere intervención humana, aislamiento técnico, políticas de autorización bien diseñadas, monitoreo y necesidad.
El valor principal de Strands Box para los desarrolladores es el intento de convertir la seguridad a reglas aplicables no sólo para ser una expectativa sobre el comportamiento del agente. Apoyar el vehículo en más sistemas operativos será factores importantes que pueden llevar políticas a diferentes entornos de distribución y evaluar el rendimiento en el uso de la producción, identificar la adopción común.
Preguntas frecuentes
¿Qué es Strands Box?
Strands Box es una herramienta de código abierto para restringir el acceso de archivos, comandos, red y vehículos compatibles a agentes de inteligencia artificial. El sistema operativo combina el aislamiento con el lenguaje de la política de Dogwood.
¿Es Strands Box Free?
El proyecto ha sido publicado bajo licencia de código abierto Apache 2.0. Esta licencia permite que el software sea utilizado, reemplazado y distribuido con el registro de las condiciones de licencia. Sin embargo, los servicios en la nube o las infraestructuras utilizadas por el vehículo también pueden crear costos.
¿Qué sistemas operativos admite Strands Box?
La versión premonitoring disponible según el anuncio y la documentación del proyecto admite macOS 15 y superior en ordenadores Mac con procesador Apple Silicon. El soporte Linux está planificado; pero la fecha de publicación no se especifica.
¿Puede Strands Box trabajar con cada agente de inteligencia artificial?
Strands Box está diseñado para no depender de un marco de agente específico. Sin embargo, los comandos, herramientas y acceso del agente a utilizar deben ser compatibles con los mecanismos de auditoría compatibles. Por lo tanto, el diseño independiente del marco no significa que cada agente se controle automáticamente.
Es Strands Box Fully Obstacles to Error Agentes de Inteligencia Artificial?
No. El vehículo ayuda a la aplicación de políticas definidas de acceso y transacción, pero el agente no bloquea completamente la decisión equivocada dentro de los límites permitidos. Debería aplicarse conjuntamente el IAM para uso seguro, vigilancia, pruebas, auditoría humana y principio mínimo de privilegios.
Autor
Artículos relacionados
Comentarios (0)
Inicia sesión para comentar.
Iniciar sesión