



Eliminación de virus Android: síntomas y solución paso a paso
Traducido automáticamente
 Autor
Respuesta corta: Los principales signos que muestran que el virus (software) en el teléfono Android son; el piojo rápido de la batería, calentarse cuando el teléfono está ocioso, anuncios pop-up sin causa, aumentar repentino en el uso de datos móviles y determinar las aplicaciones que no está instalando. Para eliminar el teléfono en modo seguro para reiniciar y encontrar aplicación problemática, si desinstalar la autoridad del administrador del dispositivo y eliminar la aplicación, compruebe qué Google Play Protect está abierto y actualice el sistema. Volver a la configuración de fábrica si el problema dura.
Última actualización: 14.10.2026
Los teléfonos Android no son sólo dispositivos que nos comunicamos. Llevamos casi todos nuestros datos de transacciones bancarias a cuentas de redes sociales, información de identificación digital a fotos personales. Esta situación, ciberataques también convirtió la habitación en dispositivos móviles. Las alertas que los expertos en seguridad hacen durante el último período muestran que los usuarios deben moverse más consciente especialmente en la eliminación del virus Android.
Basado en la calificación de seguridad de BGR El malware ya no sólo está ralentizando el dispositivo; puede reproducir información bancaria, mostrar anuncios en el fondo, puede manejar códigos de verificación SMS e incluso controlar el teléfono remotamente. Además, muchos usuarios no notan el dispositivo durante semanas o meses donde se transmite malware.
El problema no es sólo archivos APK desconocidos. Hora aplicaciones maliciosas que se pueden filtrar en las tiendas de aplicaciones oficiales, pantallas de actualización falsas y Ataques de caza de identificación es uno de los mayores riesgos en el ecosistema Android. Por lo tanto, leer las pequeñas señales dadas por el teléfono correctamente es crítico para notar tempranamente una posible brecha de seguridad.
¿Por qué la limpieza de virus Android viene más importante en el último período?
El viejo software de malware móvil fue preparado para mostrar más anuncios o menor rendimiento del dispositivo. Hoy la mesa es muy diferente. La prevalencia de la banca móvil ha entrado en la vida diaria de las carteras digitales y el aumento de datos confidenciales almacenados en los teléfonos, dispositivos Android transformado objetivos valiosos para los delincuentes cibernéticos. En los últimos años han aumentado considerablemente los tipos de troyanos especialmente desarrollados para reproducir las credenciales.
Mientras que la estructura abierta de Android proporciona gran flexibilidad a los desarrolladores, se puede preparar para las personas maliciosas para revelar diferentes métodos de ataque. Las aplicaciones descargadas de fuentes desconocidas, juegos piratas o archivos APK modificados están entre los ejemplos más comunes de este riesgo. Google publica regularmente boletines de seguridad Android, mientras que Play Protect es instalado aplicaciones y controlado a ciertos intervalos en el dispositivo. Aunque los atacantes están desarrollando constantemente nuevos métodos, ningún mecanismo de protección no puede proporcionar cien por ciento de seguridad por persona.
Software Harmful ahora funciona más oculto
La nueva generación de malware móvil es diferente de los viejos virus. El dispositivo del viejo da error continuo, las aplicaciones no se abren o la pantalla se llenaron con publicidad continua. Hoy en día, muchos software malicioso funciona tanto como sea posible. Debido a que el propósito de los atacantes no es interrumpir el dispositivo, seguir recopilando datos durante el mayor tiempo posible. Por lo tanto, incluso si el teléfono parece trabajo normal, información bancaria, contraseñas o datos personales pueden ser enviados a terceros.
Aplicaciones falsas Uno de los mayores riesgos
Muchos usuarios no miran la información del desarrollador al descargar aplicaciones; los atacantes también se benefician de este hábito. Software falso que imita el logotipo y el nombre de la aplicación original se ve a menudo en el mensajería, lector PDF, gestor de archivos y categorías libres VPN. El número de descargas es bajo, el desarrollador puede crear un riesgo serio de aplicaciones que quieran permitir más de lo desconocido y requerido.
Signos que Android Phone Virus aplica
Cada problema de rendimiento no significa virus. La batería vieja puede crear síntomas similares a la destrucción o actualizaciones del sistema del espacio de almacenamiento. Sin embargo, si varios de los siguientes signos se ven simultáneamente, es necesario examinar el dispositivo en detalle.
Etiquetas | Posible razón | Necesitas hacer la primera |
|---|---|---|
La batería termina rápidamente | Aplicación continua del empleado en el fondo | Vea la aplicación más consumida en la pantalla de uso de la batería en Ajustes |
El teléfono pica cuando está vacío | Proceso de fondo que involucra al procesador | Reiniciar en modo seguro y comprobar si el problema no conduce Etiquetas |
Anuncios de pantalla completa sin razón | Software publicitario (adware) | Revisar las últimas aplicaciones subidas, eliminar el sospechoso |
Los datos móviles se agotan rápidamente | Aplicación que constantemente intercambia datos con el servidor | Examen del consumo sobre la base de la aplicación en la pantalla de uso de datos |
Las aplicaciones que no están instaladas se determinan | El software malicioso autorizado por el administrador | Eliminar la autoridad del administrador del dispositivo, eliminar la aplicación, comprobar |
Si la batería comienza a más rápido
Si la batería del teléfono es más de un tiempo muy corto que la vieja, esto puede no sólo ser la vida de la batería. Algunos software malicioso involucra al procesador continuamente trabajando en el fondo. Las instalaciones continuas de conexión a Internet y las comunicaciones de datos aumentan significativamente el consumo de batería. Si hay una pérdida significativa de carga durante la noche, especialmente cuando el teléfono no se utiliza, mire qué aplicación consume la batería de la pantalla de uso de la batería en Ajustes.
Si el teléfono muerde constantemente
El calentamiento de la luz es una condición esperada durante el uso normal. Sin embargo, incluso si el teléfono se detiene sobre la mesa, puede haber operaciones inusuales en el fondo. Algunos software malicioso pueden utilizar el procesador del dispositivo para la extracción de criptomonedas o los fines de procesamiento continuo de datos. Reduce el rendimiento y reduce la duración de la batería.
Anuncios sin razón si usted señorita
Una de las características más prominentes de las plagas de Android es mostrar anuncios no deseados. Es uno de los signos importantes que los anuncios de pantalla completa aparecen cuando no hay aplicación abierta, el navegador web es autoabierto o muestra publicidad continua en la pantalla de inicio a menudo muestra que el software de publicidad se transmite. Esto no es sólo ofensivo. El usuario también puede ser redirigido a diferentes sitios de fraude si los anuncios están bloqueados.
Uso de datos móviles si aumenta
Aunque usted tiene el hábito de uso similar, sus vaqueros de Internet han comenzado a funcionar mucho más rápido, porque puede ser software dañino que funciona en el fondo. aplicaciones maliciosas se comunican constantemente con servidores, transferir datos o descargar publicidad. Esto también puede mejorar el consumo de datos móviles como notable. Cuánto internet debe verificarse la aplicación de la pantalla de uso de datos de Android.
Si el teléfono descarga su aplicación
Algunos software malicioso avanzado pueden cargar nuevas aplicaciones sin previo aviso al usuario después de obtener la autoridad administradora. Si las aplicaciones que nunca ha visto en su teléfono han comenzado a aparecer, o si una aplicación que desinstala se reinstala, esta situación debe tenerse en cuenta. Tales comportamientos a menudo pueden ser el indicador de que el dispositivo se controla remotamente.
¿Cómo limpiar el virus Android?
Si usted ha notado algunos de los síntomas anteriores en su teléfono, usted necesita revisar el panel con el sistema sin una puerta. La gran parte del malware se elimina completamente del dispositivo cuando se monitorizan pasos precisos. El primer proceso debe ser determinar la fuente del problema en lugar de continuar utilizando cuando el teléfono está conectado a Internet. Es especialmente importante asegurarse de que el dispositivo es seguro antes de usar aplicaciones bancarias.
Encontrar la fuente del problema con modo seguro
El modo seguro comienza sin aplicaciones que descarga desde el teléfono después. El método Google sugiere es el siguiente: reinicie el teléfono en modo seguro, utilice normalmente durante un tiempo. Si el problema se pierde en modo seguro, lo más probable es que se debe a una aplicación que ha descargado; a partir de las últimas subidas, desinstalar aplicaciones individualmente y reiniciar el teléfono normalmente cada vez. A medida que los pasos de transición de la moda segura cambian según el fabricante, usted necesita mirar la página de soporte del fabricante del teléfono. Tenga en cuenta que el modo seguro puede eliminar algunos widgets de pantalla principal; puede capturar antes.
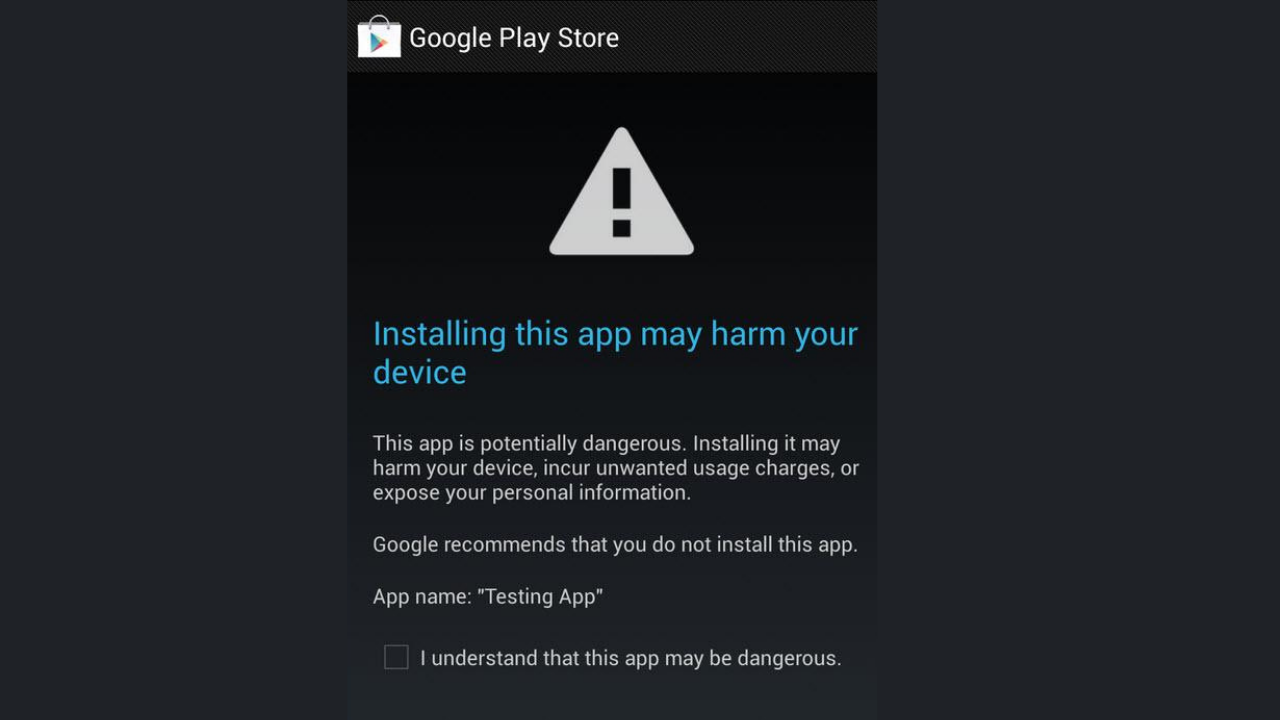
Check Recent Uploaded Apps
Una de las causas más comunes de infección por virus es una aplicación corta de tiempo instalado.
Pregúntate a:
¿De verdad instalé esta aplicación?
¿Pertenece al desarrollador oficial?
Google ¿Descargué de Play?
¿Quieres demasiado permiso?
Será útil comprobar qué permisos tienen antes de eliminar aplicaciones sospechosas.
Autorizaciones del Administrador de Revisión
Algunos software malicioso es autorizado por el administrador del dispositivo para prevenir la eliminación. Esta sección se encuentra en la parte de seguridad de Ajustes en la mayoría de los teléfonos con un nombre como "Cihaz aplicaciones de administrador"; también puede encontrar el nombre del menú escribiendo "gerente de dispositivos" en el cuadro de búsqueda en Ajustes porque cambia a la versión fabricante y Android. Eliminar esta autorización primero si hay un permiso de administrador de una aplicación que no reconoce, luego eliminar la aplicación.
Construya un escáner de seguridad actualizado
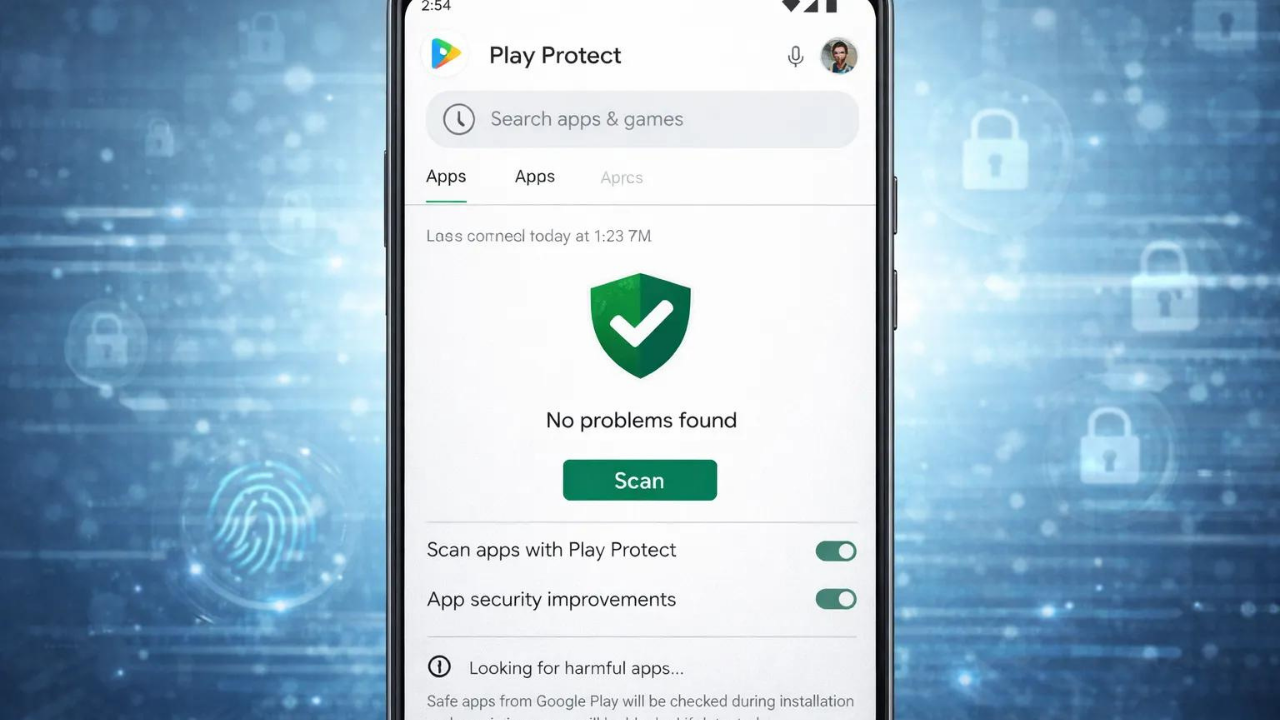
Google Play Protect es la capa integrada de seguridad de los teléfonos Android y está abierta por defecto. Controla al instalar aplicaciones, escanea en el dispositivo a intervalos regulares; Google controla aplicaciones desde fuera Play. Abrir Google Play Store para ver la situación, tocar el icono de perfil en la parte superior derecha, introducir Play Protect y asegurarse de que la opción "Apps with Play Protect" está abierta desde el icono de configuración. Si encuentras una aplicación maliciosa, te estimula con aviso, deshabilita la aplicación o la elimina automáticamente en la mayoría de los casos. Si va a utilizar una aplicación de seguridad para un segundo escaneo, sólo tiene que descargarlo desde Google Play como una aplicación para un desarrollador bien conocido.
¿Cuándo las necesidades regresan a los ajustes de fábrica?
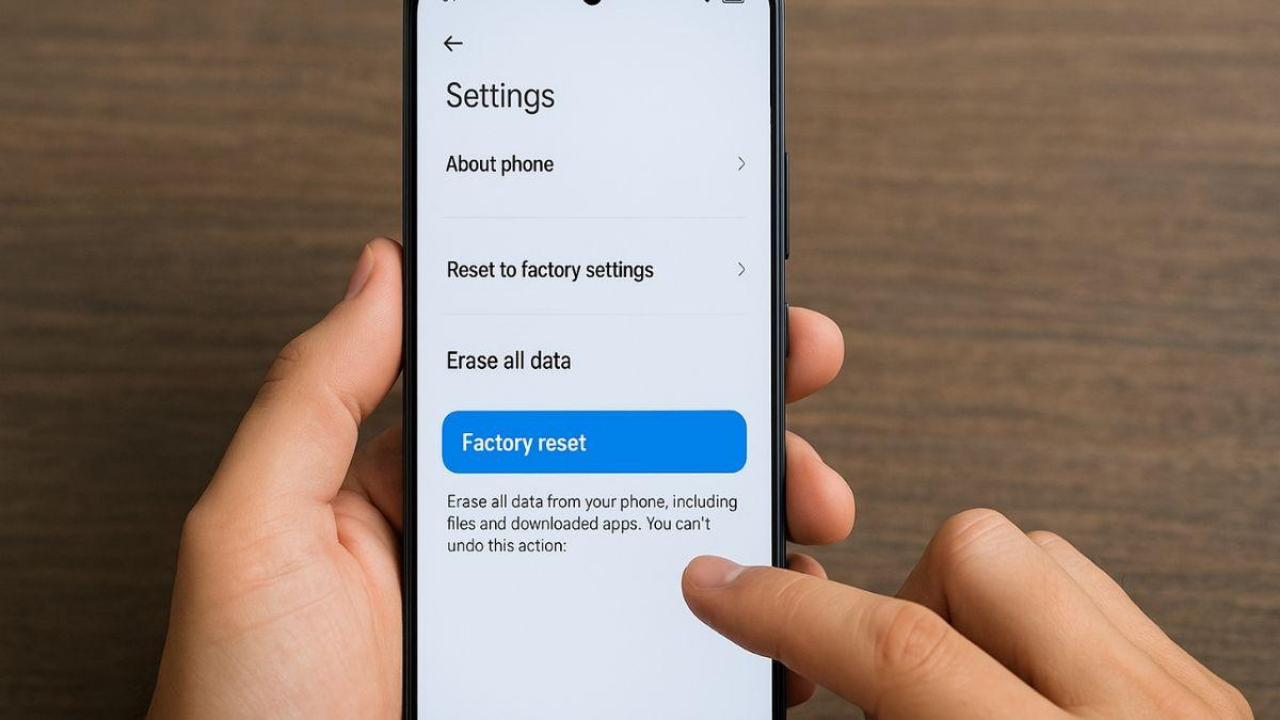
Algún software malicioso puede establecerse hasta los archivos del sistema. El teléfono muestra publicidad continua, las aplicaciones son movimientos autoinstalados o sospechosos se ven en cuentas bancarias, volver a la configuración de fábrica es una de las soluciones más seguras.
Sin embargo, antes de este procedimiento, los datos importantes como fotos, contactos, documentos, notas deben ser respaldados con seguridad. Sólo los archivos personales no deben ser almacenados, las aplicaciones sospechosas no deben ser subidas de nuevo.
Según la advertencia de Google, eliminan todos los datos en la configuración de fábrica del teléfono de reset, por lo que recomienda probar otras soluciones primero. Asegúrese de conocer el nombre de usuario y la contraseña de la cuenta Google en el teléfono antes de restablecer, bloquear pantalla PIN o patrón. En la siguiente instalación después del restablecimiento, se le pregunta esta información; si no lo sabe, puede ser obligado a acceder al teléfono de nuevo.
Cómo detectar aplicaciones perjudiciales?
El software dañino a menudo viene en una aplicación que parece inocente y el usuario lo carga con sus propias manos. Por lo tanto, antes de descargar la aplicación, puede eliminar los principales riesgos para hacer algunos controles simples.
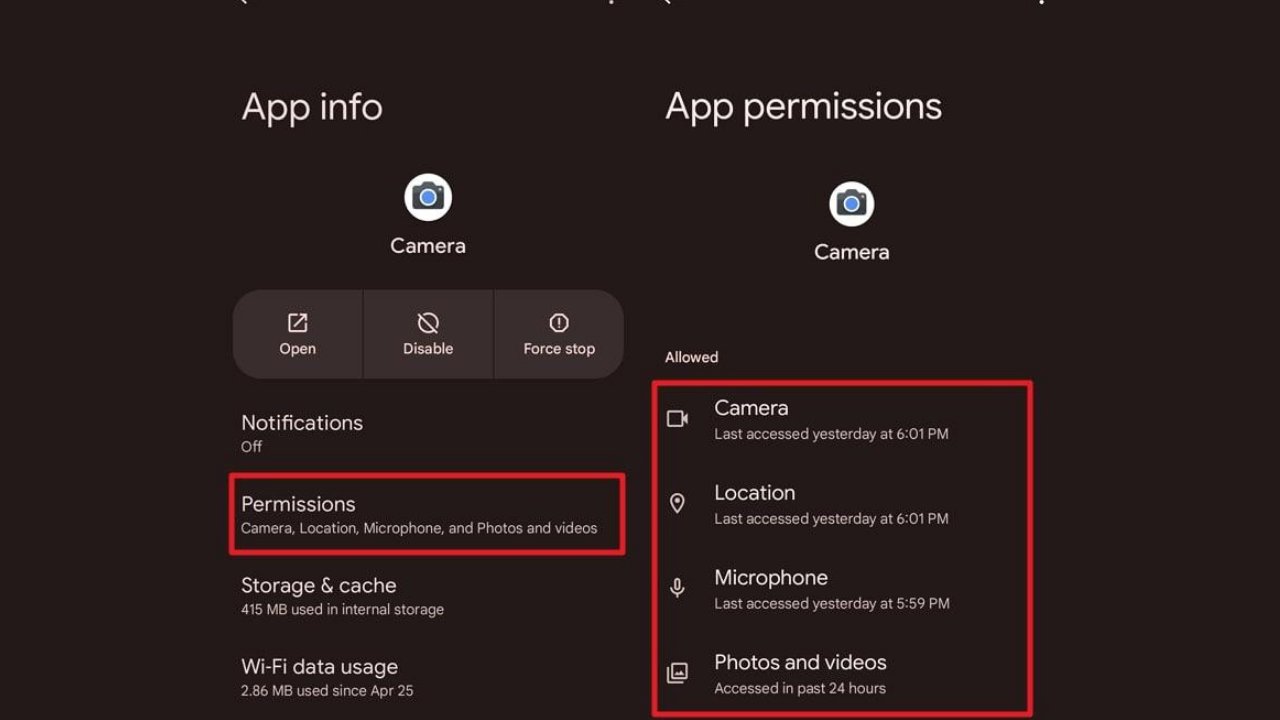
El micrófono, cámara, SMS, guía de una aplicación de linterna no es normal pedir permisos de ubicación. Los requisitos de la aplicación que no tiene que hacerlo deben considerarse un importante signo de advertencia.
¿Confía en Información para Desarrolladores?
Google no significa que sólo es seguro tener lugar en Play Store. Antes de descargar; será útil examinar las aplicaciones pasadas del desarrollador, las reseñas de los usuarios, la frecuencia de actualización, el número total de descargas. Sólo unos pocos cientos de áreas de descarga y cientos de aplicaciones de exámenes negativos deben ser cuidadosamente revisados.
Tenga cuidado con los archivos APK
Los archivos compartidos con encabezados como "Premium free", "Mod APK", "Crack version" siguen siendo uno de los métodos de distribución más importantes de las plagas Android.
Estos archivos no son sólo software de publicidad; troyanos bancarios, spyware, software ransomware también puede contener. Una aplicación de aspecto libre a corto plazo puede llevar a problemas graves que se extienden a la dirección de su cuenta bancaria a largo plazo.
¿Cómo Power Android Security Settings?
El tema tan importante como la limpieza de virus es asegurar que el mismo problema no se experimenta de nuevo. Mientras que la gran parte de las funciones de seguridad Android se ha habilitado por defecto, los usuarios necesitan revisarlas regularmente.
No seguimiento actualizaciones
Google y los fabricantes de teléfonos sólo están articulando nuevas características. Publicado en actualizaciones de seguridad a menudo apagan la apertura que usan los ciberataques. El pensamiento "yo carga al final del mes" puede hacer que el dispositivo permanezca vulnerable durante semanas.
Closing Play Protect
Algunos usuarios deshabilitan Play Protege el pensamiento para mejorar el rendimiento. Sin embargo, esta característica está tratando de detectar el comportamiento malicioso analizando regularmente las aplicaciones subidas. Aunque no lo suficiente solo, Android es considerado uno de los más importantes de sus capas de seguridad.
Activar la verificación de dos pasos
Incluso si el teléfono es capturado, la protección de la cuenta Google es importante. Cuando la verificación de dos pasos se activa en la cuenta Google, los atacantes no son suficientes para conocer la contraseña solamente. Esta característica proporciona protección adicional en servicios como Gmail, Drive y Google Fotos.
Google Play Protect es suficiente por soltero?
Google ha estado desarrollando el sistema Play Protect durante años para que el ecosistema Android sea más seguro. Esta función escanea regularmente las aplicaciones descargadas a través de Google Play Store y advierte al usuario cuando se detecta comportamiento sospechoso. También controla no sólo aplicaciones en la tienda, sino otras aplicaciones instaladas en el teléfono a ciertos intervalos.
Sin embargo Play Protect no proporciona protección completa solo. La razón más importante para esto es desarrollar continuamente nuevas técnicas de malware. Aunque algunas aplicaciones maliciosas aparecen seguras en las primeras críticas, pueden agregar códigos maliciosos a través de actualizaciones. Algunos están tratando de evitar los escaneos de seguridad ocultando su comportamiento.
Por lo tanto, ya que no es una opción correcta para cerrar Play Protect, no es suficiente moverse sólo confiando en este sistema. El usuario sigue siendo uno de los medios de defensa más eficaces al descargar la aplicación y mantener hábitos de seguridad.
Powerful Sides of Play Protect
Play Protect toma aplicaciones en Google Juega desde el control de seguridad antes de descargar y escanea aplicaciones en el dispositivo a intervalos regulares. Google puede sugerir un escaneo de una aplicación que sale de Play y nunca se ha quemado antes; los detalles de la aplicación se envían a Google para la evaluación de nivel de código. También puede prevenir aplicaciones fraudulentas que quieren permisos sensibles a menudo. le advierte al detectar aplicaciones maliciosas conocidas, deshabilitaciones o elimina.
¿Cuáles son las limitaciones?
Los nuevos ataques, denominados día cero, no se pueden detectar en la primera etapa porque aún no son reconocidos por los sistemas de seguridad. También ignora las alertas de seguridad consciente del usuario, si permite permisos innecesarios para instalar APK de fuentes o aplicaciones desconocidas, la protección que Play Protect también será limitada.
Pronósticos diarios para la seguridad cibernética móvil
Seguridad del teléfono sólo Internet No. Los hábitos de uso diario juegan un papel mucho mayor en la protección contra el software dañino.
Preste atención a redes Wi-Fi abiertas
Las redes inalámbricas gratuitas ofrecidas en cafés, aeropuertos o centros comerciales pueden no estar siempre a salvo. Las transacciones especialmente sensibles, como las transacciones bancarias, las entradas electrónicas o los pagos de compras pueden suponer un riesgo para realizarlas a través de redes comunes. Utilizar datos móviles cuando sea posible o aprovechar un servicio VPN confiable será una opción más segura.
No encienda SMS ni ID Hunt Attacks
Una parte importante de los ataques móviles se lleva a cabo ahora con mensajes que no están con archivos de virus, sino con sangre al usuario.
"No puedes ser entregado."
"Tu cuenta bancaria fue suspendida."
"Haga clic para obtener su reembolso."
Los mensajes pueden redirigir usuario a sitios web falsos. Después de hacer clic en el enlace, el nombre de usuario introducido, contraseña e información bancaria puede pasar directamente a la elina de los atacantes. Por lo tanto, la información del remitente de los mensajes entrantes debe ser verificada y no se deben abrir enlaces sospechosos.
Regularly Review App Permissions
Una aplicación instalada antes de meses puede solicitar nuevos permisos con actualizaciones hechas. Con el panel de control de privacidad (Configuración > Seguridad y privacidad o Privacidad) en Android 12 y versiones posteriores; cámara, micrófono, ubicación, guía, archivos se pueden ver fácilmente qué aplicaciones se utilizan. Las autorizaciones de acceso deben ser eliminadas de las aplicaciones que ya no se utilizan o quieren permiso innecesario.
Preguntas frecuentes
¿Cómo puedo entender que encuentro virus en el teléfono Android?
El agotamiento rápido de la batería de lo normal es uno de los síntomas más comunes, el calentamiento constante del dispositivo, la autoadvertencia, la carga de aplicaciones desconocidas y el aumento repentino del uso de datos.
¿El virus Android puede limpiar gratis?
Sí. Eliminar aplicaciones sospechosas, escanear con Google Play Protect es completamente gratis. Las aplicaciones de seguridad gratuitas confiables también se pueden utilizar si es necesario.
¿El virus se elimina completamente a la configuración de fábrica?
La mayoría de software malicioso se elimina cuando regresa a la configuración de fábrica. Sin embargo, si se recargan las aplicaciones dañadas, el problema es repetible.
Google Play Protect proporciona suficiente protección?
Play Protect no es suficiente solo si ofrece una fuerte capa de seguridad. La aplicación segura debe usarse con hábitos de descarga y actualizaciones regulares.
¿Los archivos APK son seguros?
La fuente no es incierto archivos APK seguros. Descargue aplicaciones desde Google Play tanto como sea posible; pare de versiones "premium free", "mod" o "crack". Juega Protect puede escanear las aplicaciones desconocidas deseadas para cargar desde Play fuera y evitar que sean riesgosos; así que cierra.
¿Por qué el teléfono abre su propia publicidad?
Esto indica que se transmite el software de publicidad (adware). Las últimas aplicaciones subidas deben ser revisadas y el escaneo de seguridad debe hacerse.
¿Cómo puedo hacer que mi teléfono Android sea más seguro?
Instalar actualizaciones a tiempo, mantener Play Protect abierto, permitir la verificación de dos pasos, instalar aplicaciones confiables y controlar regularmente permisos de aplicación, aumenta significativamente la seguridad del dispositivo.
Cómo abrir Jugar Proteger el escaneo?
Abrir Google Play Store, tocar el icono de perfil en la parte superior derecha, introducir Play Protect y abrir la opción "Apps with Play Protect" del icono de configuración. Play Protect está abierto por defecto; Google siempre recomienda que se mantenga abierto.
¿Cómo abrir un modo seguro en Android?
Los pasos de transición de la moda segura varían según el fabricante del teléfono; mira la página de soporte del fabricante para pasos precisos. Sólo las aplicaciones del sistema funcionan en modo seguro; la razón por la que si el problema se pierde es probable una aplicación que usted ha descargado.
Cómo comprobar la actualización de seguridad Android?
Ajustes √≥ Sobre Teléfono Puedes ver la fecha de actualización de seguridad de Android en la sección versión de Android. Nuevas actualizaciones Configuración > Sistema > Puede comprobar las actualizaciones de software de la pantalla; los nombres de los menús pueden variar por fabricante.
AutorWeave Robotics Ev Robotu Isaac 1’i Tanıttı
Gemini Android Auto Kullanıcılarını Neden Kaybediyor?
Artículos relacionados
Comentarios (0)
Inicia sesión para comentar.
Iniciar sesión